SentraMind
English 私密评估
← 返回全部团队成员 设计合作伙伴路线图 M5 安全日志智能分析

Correlator

把各个系统各自看到的一部分片段,重新拼接成完整的攻击链。

对组织而言会发生什么变化

横跨 SIEM、EDR、DNS、代理与 VPN 的攻击链,能够被讲成一个完整的故事,而不是六条孤立的告警。

如何运作

您现有的 SIEM、IDS 与异常检测引擎负责高流量的初步筛选。大模型接收的是经过限定范围、结构化的事件分组——绝非原始数据包或每一行日志——并结合 ATT&CK 映射与带引用来源的支撑证据重建攻击链。

它监视什么
  • 来自 SIEM、EDR、AD、VPN、DNS、代理、防火墙、邮件、云端与本地部署应用,以及网络流量的规范化发现与选定遥测数据
  • 认证、设备、时间、地理位置与权限使用的模式
  • 信标外联、可疑 DNS、异常传输与横向移动指标
日志来源覆盖范围

Correlator 可汇入同一调查的日志系列

Correlator 面向本地部署环境与现有安全技术栈已经产生、并经选择的安全相关事件。连接器把各来源解析为统一事件模型,同时保留原始事件编号、时间戳、主机和证据出处,让每段叙述都能返回原始证据核验。

来源系列 常见来源 可关联信号
身份与访问 Active Directory、域控制器、Windows 登录事件、LDAP、Kerberos、RADIUS、SSO/MFA、PAM 与 VPN 集中器 登录成功/失败、票据使用、账户与组变更、权限提升、MFA 事件、不可能行程及异常访问路径
端点与服务器 Windows Event Log、Sysmon、Linux auditd/journald/syslog、Unix 认证日志、EDR/HIDS 发现及文件完整性监控 进程与服务创建、命令行、文件/注册表变更、计划任务、网络连接、设备事件与传感器健康状况
网络与边界 防火墙、IDS/IPS、路由器、交换机、无线控制器、NAC、DNS、DHCP、VPN、代理、安全 Web 网关及 NetFlow/IPFIX 连接、拒绝、DNS 查询、地址租约、远程会话、信标周期、东西向移动及异常传输模式
Web、API 与应用 IIS、Apache、NGINX、反向代理、负载均衡器、WAF/API 网关、应用审计及框架日志 请求、状态码、路由、会话、认证/授权失败、管理员操作、数据导出及应用特有安全事件
数据库与数据平台 Microsoft SQL Server、Oracle、MySQL/MariaDB、PostgreSQL、MongoDB、Elasticsearch 及数据库活动监控 认证、特权查询、模式或权限变更、批量读取/导出、访问失败及审计策略变更
邮件与协作 Exchange Server、安全邮件网关、Postfix、Sendmail、Exim、Dovecot、Zimbra 及协作审计源 邮件跟踪、认证、转发规则变更、邮箱访问、管理操作、投递异常及可疑链接或附件元数据
基础设施与平台 VMware vSphere/ESXi、Hyper-V、Kubernetes 审计、容器、Docker、存储/NAS、备份平台及虚拟化管理 管理操作、工作负载生命周期、配置变更、镜像或密钥访问、备份删除及控制平面活动
安全控制 SIEM 告警、EDR/XDR、NDR、IDS/IPS、DLP、WAF、漏洞扫描器、恶意软件沙箱及威胁情报平台 规范化发现、检测元数据、严重性、处置结果、受影响实体、指标及指向权威源告警的链接
物理、OT 与定制系统 门禁、楼宇系统、工业网关、历史数据库告警、ERP/CRM 及客户自建应用 物理访问、操作员行为、告警、交易异常及领域特有审计事件;需要定制映射与验证

连接器与格式路径

  • 若现有 SIEM 或数据湖已完成规范化与过滤,优先使用其 API 与导出。
  • 支持受保护传输的 Syslog、Windows Event Forwarding、代理/采集器 API、数据库审计导出,以及适当情况下的只读文件或对象存储摄取。
  • JSON、NDJSON、CEF、LEEF、CSV、XML/EVTX、RFC 风格 Syslog 及厂商专有键值或文本格式可通过版本化解析器映射。
  • 部署后可接收 OpenTelemetry 日志及 ECS/OCSF 类模式;内部统一词汇保持厂商中立。
  • 专有或旧式日志可提供定制连接器,但需验证代表性样本、时间戳/身份语义、脱敏规则与吞吐量。

跨来源关联可以揭示什么

  • 同一身份在 VPN、目录、端点、应用与数据库事件之间的移动轨迹。
  • 进程到 DNS、代理与防火墙的序列,可提示信标通信或命令与控制。
  • 权限变更后紧接远程服务使用、横向移动或敏感数据访问。
  • 把 Web/API 活动与 WAF 信号、应用审计事件及下游数据库访问关联起来。
  • 将邮箱或转发规则变更与可疑登录、端点活动及数据传输连接起来。
  • 把遥测缺失、时钟偏差、解析失败及身份关联断裂明确列为证据缺口,而不是静默猜测。

覆盖分类与日志原则参考 MITRE ATT&CK 检测知识、OWASP 安全日志指南、NIST 日志管理指南及厂商文档。这些资料用于指导模式设计与评估,不会使模型输出自动成为权威证据。

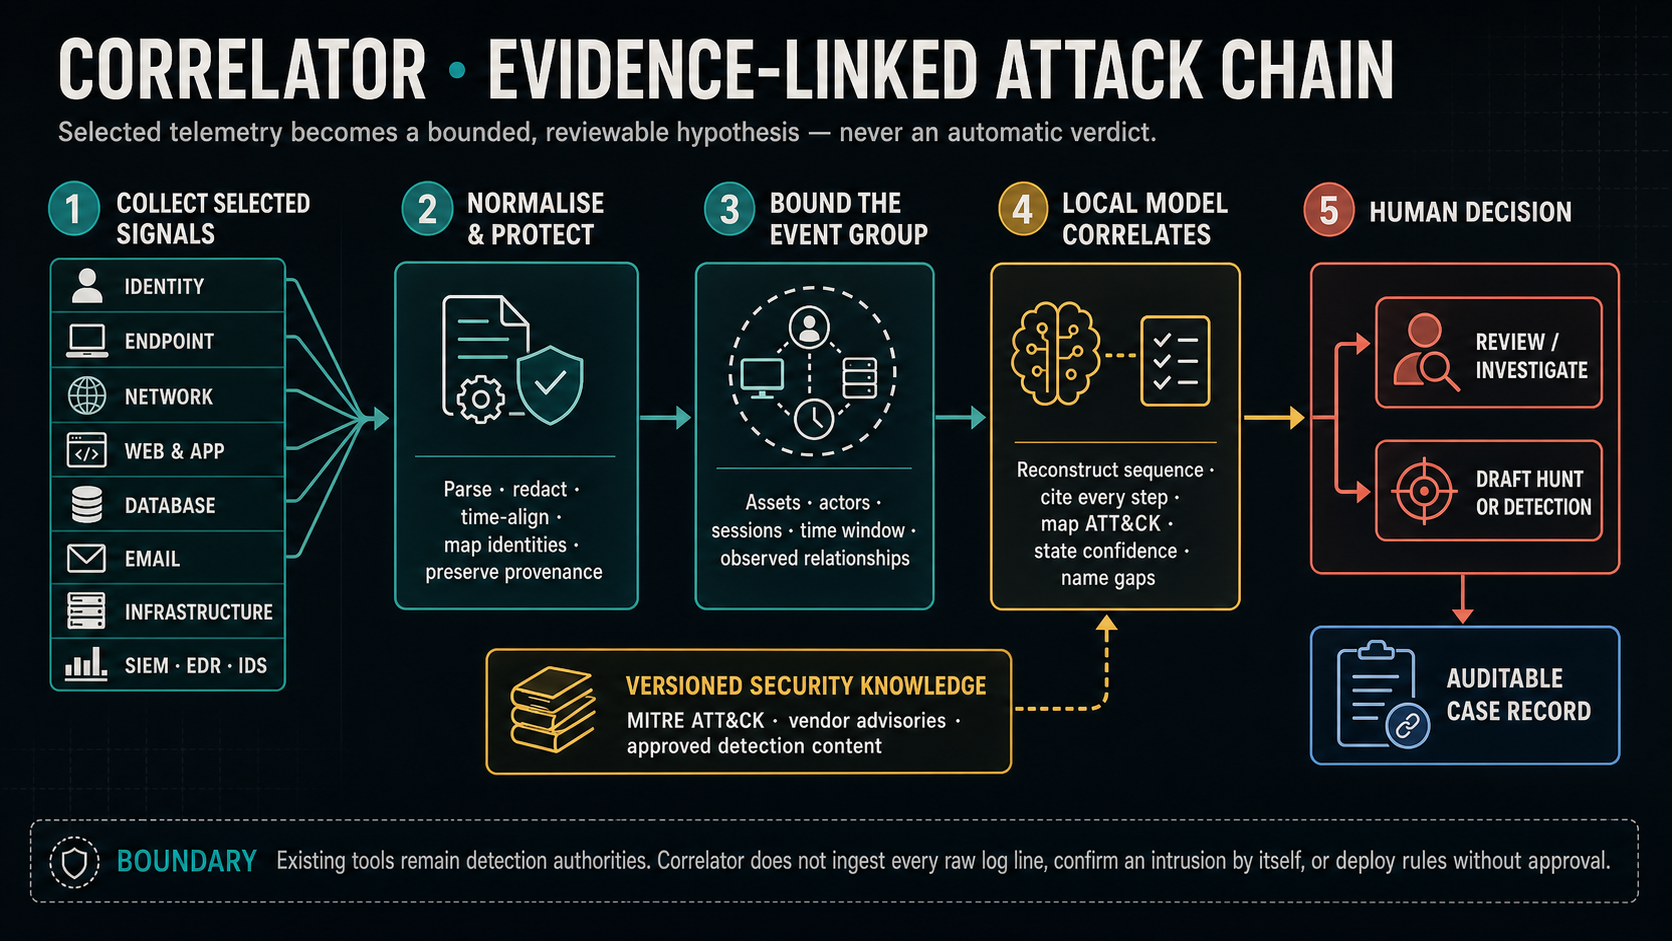
Correlator 工作流程

从选定遥测到带证据的攻击链假设

确定性工具保留检测权威;本地模型连接跨来源线索、引用每一步证据并指出缺口;分析师决定是否调查或部署检测内容。

Correlator 日志关联流程:选定信号经过规范化和受限分组,由本地模型根据版本化安全知识生成带证据的假设,再由人员审查并形成审计记录。
查看无障碍文字版流程
  1. 从身份、端点、网络、应用、数据库、邮件、基础设施及安全平台收集经过选择的信号。
  2. 解析、脱敏、时间对齐、映射身份并保留原始证据出处。
  3. 按资产、行为体、会话与时间窗口建立有边界的事件组。
  4. 本地模型重建顺序、逐步引用证据、映射 ATT&CK、说明置信度并指出缺失环节。
  5. 分析师审查并决定是否调查或批准新的检测内容;结果写入可审计案件记录。
它究竟是如何运作的

讲的是机制,不是营销话术。如果下面的某一步经不起工程师的推敲,它就不该出现在这个页面上。

1
流量筛选依旧交给为此而生的工具
SIEM、IDS 与异常检测引擎做它们擅长的事。我们摄取的是规范化后的发现与选定遥测数据,绝不摄取原始数据包,也绝不摄取每一行日志。
2
只处理有边界的分组,绝不处理数据流
相关事件被组装成一个结构化分组,在模型接触到其中任何内容之前就已限定大小与范围。不存在任何让大模型读取整个语料的代码路径。
3
一切都规范化为一套统一的通用词汇
资产身份、行为体身份、技术手法、漏洞标识符与证据出处都被映射到一个共享模型,因此平台不与任何单一 SIEM 的模式绑定,客户可以更换 SIEM 而无需更换我们。
4
重建出的攻击链中每一步都引用其证据
一段叙述的可靠性取决于其背后的事件。每一步都会说明支撑它的具体事件,置信度说明的是得出结论的方法,而不是模型随口给出的一个数字。
5
ATT&CK 映射与证据绑定
一个战术手法被断言,是因为有具体事件支撑它,而不是因为描述听起来相似。
6
缺失的环节会被明确标注为缺口
当一条攻击链需要某个环节、但没有任何观测数据支撑时,这会被标注为一个检测缺口,并生成一条候选猎杀查询——这本身就是一项独立的产出,而不是一个被悄悄掩盖的薄弱环节。
7
任何内容都不会未经批准就部署
检测内容会被起草并接受审阅。平台不会把规则直接推送进您的技术栈。

操作路径

从信号到可审计证据

路线图

01监测输入

  • 来自 SIEM、EDR、AD、VPN、DNS、代理、防火墙、邮件、云端与本地部署应用,以及网络流量的规范化发现与选定遥测数据
  • 认证、设备、时间、地理位置与权限使用的模式
  • 信标外联、可疑 DNS、异常传输与横向移动指标

02确定性工作流

  1. 1 流量筛选依旧交给为此而生的工具 SIEM、IDS 与异常检测引擎做它们擅长的事。我们摄取的是规范化后的发现与选定遥测数据,绝不摄取原始数据包,也绝不摄取每一行日志。
  2. 2 只处理有边界的分组,绝不处理数据流 相关事件被组装成一个结构化分组,在模型接触到其中任何内容之前就已限定大小与范围。不存在任何让大模型读取整个语料的代码路径。
  3. 3 一切都规范化为一套统一的通用词汇 资产身份、行为体身份、技术手法、漏洞标识符与证据出处都被映射到一个共享模型,因此平台不与任何单一 SIEM 的模式绑定,客户可以更换 SIEM 而无需更换我们。
  4. 4 重建出的攻击链中每一步都引用其证据 一段叙述的可靠性取决于其背后的事件。每一步都会说明支撑它的具体事件,置信度说明的是得出结论的方法,而不是模型随口给出的一个数字。
  5. 5 ATT&CK 映射与证据绑定 一个战术手法被断言,是因为有具体事件支撑它,而不是因为描述听起来相似。
  6. 6 缺失的环节会被明确标注为缺口 当一条攻击链需要某个环节、但没有任何观测数据支撑时,这会被标注为一个检测缺口,并生成一条候选猎杀查询——这本身就是一项独立的产出,而不是一个被悄悄掩盖的薄弱环节。
  7. 7 任何内容都不会未经批准就部署 检测内容会被起草并接受审阅。平台不会把规则直接推送进您的技术栈。

03证据输出

  • 附带逐步证据引用与置信度说明的攻击链叙述
  • 可追溯到支撑事件的 ATT&CK 战术映射
  • 为评估与后续调优而记录的分析师反馈
此图描述规定的工作流;成熟度标签说明当前交付状态。
一个案例

四个系统各自只看到了五分之一的信标外联

每个工具的表现都是正确的,每个阈值的设置也都合理,却没有一个触发告警。

防火墙
定期向同一个目的地发起小规模外发连接——远低于会触发任何告警的流量阈值。
DNS
同一个目的地每九分钟被解析一次,抖动幅度低于 4%。规律,但单独看并不引人注意。
代理
一个与整个部署环境中任何浏览器版本都不匹配的 User-Agent 字符串,单独看只是个小疑点。
EDR
父进程是一个经过签名的二进制文件,因此没有触发任何行为告警——就工具本身而言,这是正确的表现。
汇总
Correlator 将这四条信息归并为一个结构化集合,返回一份引用全部四个来源、明确说明置信度与推理方法的信标外联叙述。
它指出的缺口
没有任何终端遥测数据能把这个网络连接句柄与具体进程绑定。攻击链中的这一步尚未得到证实,输出结果如实说明了这一点,而不是靠假设把这个环节强行补上。
确认
起草出的猎杀查询被运行;安全运营中心在沙盒中完成确认;该事件由人正式立案。
最终结果如何

没有任何一个工具出错,也没有任何一个阈值配置不当。这段故事只是分散在了这四个系统当中,而技术栈中没有任何一个环节负责把它们读成一句完整的话。

决策是如何做出的

权威阶梯。绿色代表权威环节——一条规则、一个扫描器、一个沙盒,或一个人。蓝色是模型发挥作用的地方。琥珀色是由人来做决定的地方。

01
权威信号
现有引擎负责筛选高流量并产生告警,它们始终是检测方面的权威。
02
受限上下文
结构化的事件分组,在模型看到之前就已限定大小与范围。
03
模型贡献
跨来源关联、攻击链重建、附带引用证据与置信度说明的 ATT&CK 战术映射,以及检测缺口发现。
04
人工控制
猎杀内容与事件均以草稿形式生成供审阅。部署检测内容需要经过批准。

模型带来了什么

跨来源的叙述——把一次 VPN 登录、一次 DNS 查询与一次外发传输连接成一个附带证据的假设的那句话。

它不能宣称什么

它无法独立确认入侵确实发生,也不能替代 SIEM 或 IDS。

它绝不会做什么
  • 绝不替代 SIEM 或 IDS,它位于其之上,负责解释它们发现了什么。
  • 绝不独自断定入侵确实发生。
  • 绝不接收每一个原始数据包或每一行日志——只接收经过限定范围的结构化分组。
  • 绝不在未经授权批准的情况下部署检测内容。
它留下什么证据
  • 附带逐步证据引用与置信度说明的攻击链叙述
  • 可追溯到支撑事件的 ATT&CK 战术映射
  • 为评估与后续调优而记录的分析师反馈
查看它的实际运作
尚未构建

一份规格说明,而非一次模拟演示

我们不会向您展示一个并不存在的东西的脚本化演示。我们发布的是工作流规格说明,其标准与已交付的工作完全一致:行为主体、触发条件、正常路径、异常情形、终态,以及它必须留下的审计证据。等它被构建出来后,这部分内容就会变成一次真实的演示。

状态与晋级所需条件

路线图探索阶段。留存周期、规范化、吞吐量与数据源授权都是需要在实现前逐一明确的连接器专属要求。晋级需要日志摄取延迟与吞吐量目标,以及关联精确度的度量。

涉及的角色

安全运营中心分析师安全工程师/威胁猎人