

天然敏感
源代码、邮件、身份、配置、数据库详情及事故记录均是常见安全输入。
平台 · 私有 AI 核心
为每个 SentraMind 智能体团队提供由客户掌控的推理服务,部署于您的环境内,按实际工作负载配置,无需超大规模 GPU 集群。
模型协助解释;源系统、确定性控制及获授权人员始终保有最终权威。
设计合作伙伴路线图 当前构建不包含模型运行时,也不会调用任何模型:所有与模型相关的能力都会明确返回“模型未配置”状态。本页的架构、模型级别与硬件数据均为设计与规模目标,既非实测结果,也不构成受支持的生产规格。
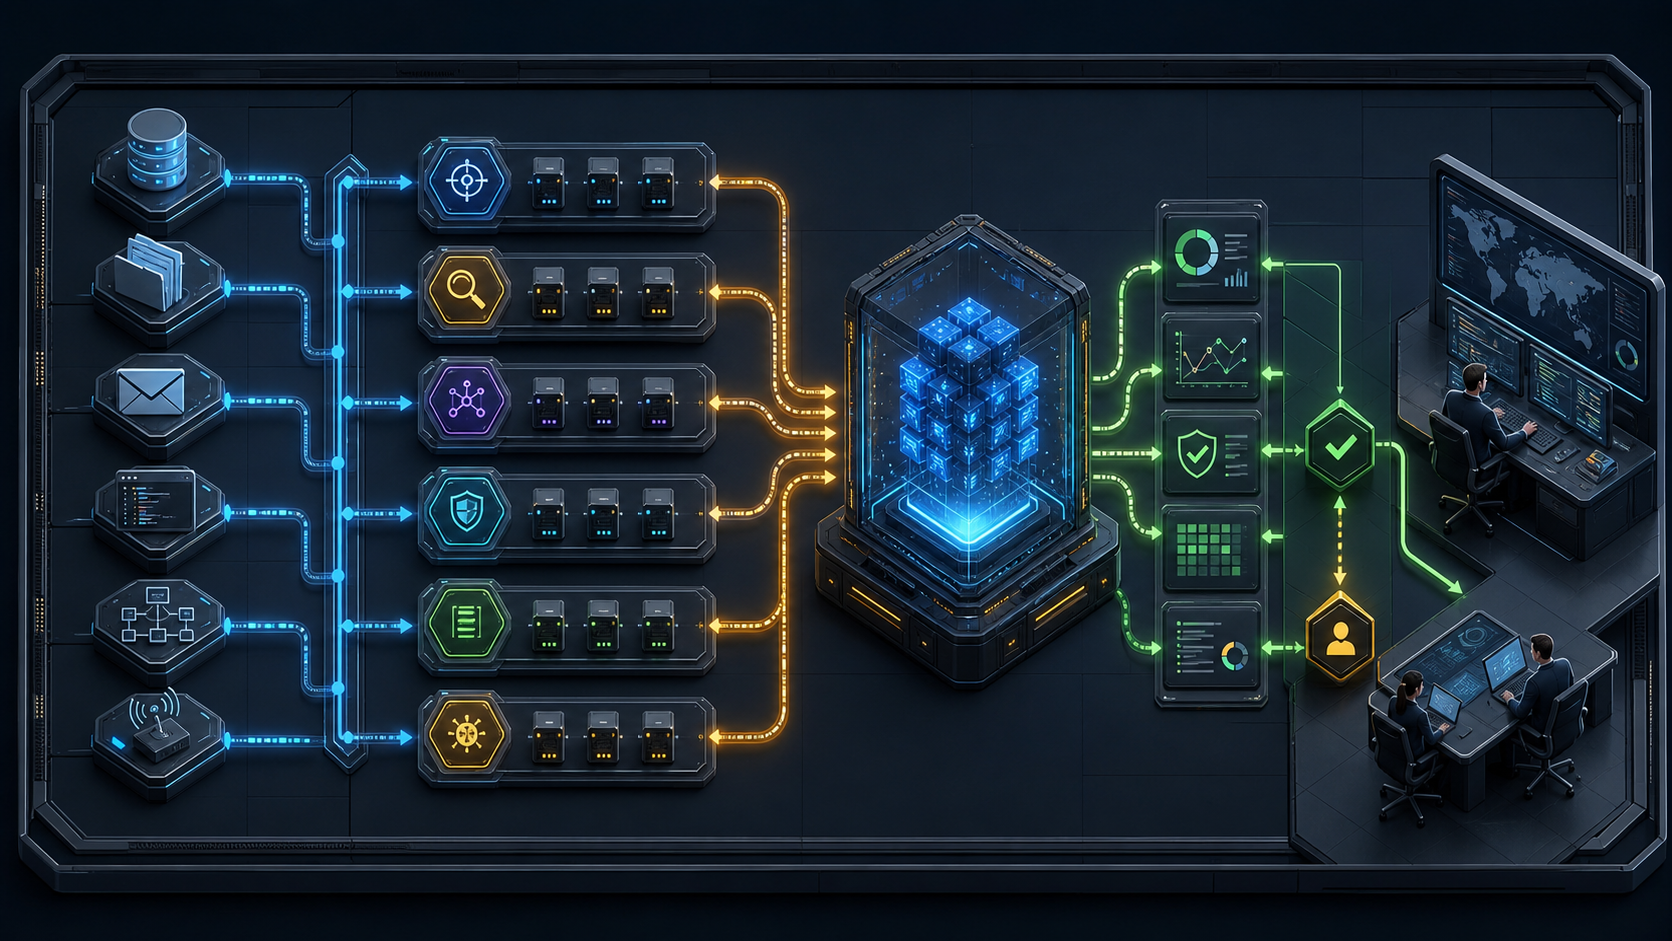
原始资料库保持权威;智能体仅通过策略与访问控制提交获批任务所需的证据。
客户掌控的环境 · 正常私有推理无需公共 AI 服务
获授权用户或智能体团队建立清晰定义的安全任务。
解析器与确定性检测器选择最少且相关的上下文。
执行访问检查、脱敏、用途规则及检索权限。
获批模型及私有知识服务分析有边界的请求。
策略服务与确定性服务检查结构化输出。
获授权人员作出决定,并记录证据引用、版本与结果。
为何私有
调查证据常含不应提交至不受控外部服务的敏感资料。
源代码、邮件、身份、配置、数据库详情及事故记录均是常见安全输入。
提示、检索知识与响应可留在部署边界内,并遵循客户保留策略。
可为受限网络或隔离环境设计获批的离线更新流程。
共享服务
各专业模块共享受控词汇与推理服务,但不会因此获得对其他数据源的无限制访问。
利用精选邮件证据解释潜在的内部或无意数据外泄。
解释代码及应用发现,关联安全资料并起草修复建议。
关联获批日志来源中的相关事件,形成调查叙述。
未来模块通过相同的认证网关、用途控制及审计轨迹接入。
实用基线
规划基线平衡质量、响应时间、并发、功耗及采购成本;最终容量必须通过测试确认。
量化 12–14B 模型、单张 24–32 GB GPU、128 GB 内存及 2 TB NVMe。
推荐规划基线,并非性能保证量化 24–32B 模型、48 GB ECC GPU 及 128–256 GB 内存。
适用于更强推理或中等并发在需要冗余、隔离或更高并发时采用双 GPU 或独立节点。
可用性按工作负载选择数据驻留
最终部署声明记录保留、审计与导出策略;以下为架构默认值。
原始日志、邮件存储及代码仓库保留于权威源系统。
仅获批且最小化的证据进入私有推理;凭据和密钥被排除或遮蔽。
获批内部知识在私有索引中保存,检索继承源访问规则。
提示与响应遵循客户保留策略;支持导出须获批准;训练默认关闭。
实施路径
先证明适用性,再进行生产验收,而非把模型名称当作解决方案。
确认任务、语言、数据边界、并发、上下文、响应目标及现有设施。
在代表性任务上评测模型与硬件,并在客户环境安装获批版本。
连接获批团队、身份及知识,完成安全、功能及性能验收。
监控质量、受控更新,并通过生命周期服务保留可测试的回滚路径。
平台 · 私有 AI 核心
在采购硬件前,规模评估将明确部署级别、模型级别、经测试的容量范围、可用性设计及实施范围。