

SentraMind
English 私密评估
← 返回全部团队成员 设计合作伙伴路线图 M6 AI 应用安全

Reviewer

在您自己的硬件上,对您的私有代码进行安全审查。

对组织而言会发生什么变化

您的私有源代码可以获得 AI 安全审查,而无需离开您的网络。

如何运作

代码仓库、拉取请求、构建产物、依赖清单、API 规范、基础设施即代码与部署配置均在本地被分析。扫描器发现的结果会被关联并加以解释;漏洞按可利用性、可达性、暴露面与数据敏感度排出优先级。

它监视什么
  • 已批准的代码仓库与拉取请求
  • 依赖清单、API 规范、基础设施即代码与部署配置
  • SAST、SCA、密钥扫描、IaC、容器与 API 扫描器的输出
  • 在明确声明的范围内、经明确授权的测试应用
平台与代码覆盖范围

覆盖完整的 Web 应用交付面

Reviewer 面向客户自建的 Microsoft IIS 及常见 Linux、Unix 应用栈而设计,在客户网络内检查经授权的源代码、依赖项、服务器配置、API、容器、基础设施即代码及构建产物。所谓平台支持,是指有指定扫描器和解析器提供证据,而不是宣称单一模型能同等理解所有技术栈。

目标支持

用于产品评估和连接器验证的首批技术栈。

依扫描器确认

覆盖深度取决于所选引擎、语言、框架及可用产物。

定制验证

专有或较少见的技术栈需要商定解析器、连接器和测试语料。

Web 服务器、应用服务器与运行时

平台系列 服务器与运行时 检查内容
Microsoft Web 技术栈 目标支持
IIS · ASP.NET · ASP.NET Core · Kestrel C# 与 VB.NET 代码、NuGet 包、web.config、身份认证与授权、应用程序池、请求限制、安全标头及 TLS。
Apache 技术栈 目标支持
Apache HTTP Server · mod_ssl · mod_proxy · .htaccess 虚拟主机、已启用模块、目录访问、代理和重写规则、安全标头、权限及 TLS。
NGINX 技术栈 目标支持
NGINX · NGINX Plus · OpenResty server/location 配置块、上游、反向代理信任、请求限制、安全标头、TLS 及 Lua 扩展。
Java 应用技术栈 依扫描器确认
Tomcat · Jetty · WildFly/JBoss · WebLogic · WebSphere Java 与 Kotlin 源码、JAR/WAR 包、Servlet 描述符、依赖项、管理界面及部署配置。
PHP 应用技术栈 目标支持
PHP-FPM · Apache 或 NGINX · Laravel · Symfony PHP 源码、Composer 包、运行时设置、文件与上传处理、权限及服务器集成。
Node.js 应用技术栈 目标支持
Express · NestJS · Fastify · Koa · Next.js JavaScript 与 TypeScript、npm 包、路由、中间件顺序、身份认证、请求处理及部署设置。
Python 应用技术栈 目标支持
Django · Flask · FastAPI · Gunicorn · uWSGI · Uvicorn Python 源码与软件包、框架设置、路由、中间件、WSGI/ASGI 配置及部署控制。
Ruby 与 Go 服务 依扫描器确认
Rails · Sinatra · Puma · Passenger · net/http · Gin · Echo · Fiber 源码、依赖项、处理器、路由、中间件、框架配置、TLS 及服务部署。
其他自建服务器 定制验证
Caddy · HAProxy · OpenLiteSpeed/LiteSpeed · 专有服务器 在完成解析器和连接器验证后,检查配置、反向代理策略、TLS、安全标头及路由。

语言与机器可读产物

主要应用语言
  • C# 与 VB.NET
  • Java 与 Kotlin
  • JavaScript 与 TypeScript
  • PHP
  • Python
  • Ruby
  • Go
依分析引擎确认
  • C 与 C++
  • Rust
  • Scala 与 Groovy
  • Lua
  • PowerShell 与 Shell 脚本
配置与交付
  • HTML 与服务端模板
  • SQL 与迁移文件
  • OpenAPI 与 GraphQL
  • XML、YAML 与 JSON
  • Docker 与 Kubernetes
  • Terraform 与 CI/CD 流水线

“支持”包含什么

  • 源代码与拉取请求分析
  • 依赖项与软件成分分析
  • Web 服务器及框架配置
  • API 规范与路由分析
  • 构建产物、容器与 SBOM
  • 基础设施即代码与交付流水线
  • 经授权、有边界且非破坏性的 API 或 DAST 证据
离线安全知识

检索最新指引;发现仍须权威证据确认

签名且版本化的公共安全知识包通过受管控的离线更新路径进入隔离环境。Reviewer 在解释扫描结果或候选弱点时检索相关记录,并注明所使用的来源及知识包版本。

扫描器与可复现测试 版本化知识检索 本地模型解释 人工确认
OWASP

Top 10 分类、ASVS 要求、Web 安全测试指南用例、代码审查指南及防御性速查表。

MITRE CWE

为软件弱点、关联关系及修复背景提供稳定分类。

CVE + NVD

公共漏洞标识、受影响产品元数据及严重性背景。

OSV

面向开源生态的软件包公告及受影响版本范围。

CISA KEV

当漏洞已知在现实环境中遭利用时,提供强优先级信号。

FIRST EPSS

提供利用可能性背景;它是概率信号,并非已发生利用的证据。

厂商公告

来自相关服务器、框架及软件包发布者的产品专属修复与缓解措施。

扫描器证据

规范化 SAST、SCA、密钥、IaC、容器与 API 发现,优先采用 SARIF 或其他声明格式。

检索优先于训练。可选 LoRA 适配器可从经过评估、具有适当许可的公共材料中学习稳定的安全审查行为。因此,新公告可随下一版知识包投入使用,无需再次训练。客户仓库、差异和密钥默认不作为训练数据;模型输出本身也绝不能确认漏洞。

如何证明有效性

  • 对已知易受攻击应用的召回率
  • 按语言和框架计算的误报率
  • 文件及代码行定位准确率
  • 依赖版本与可达性准确率
  • 已确认发现的可复现率
  • 分流与修复所节省的时间
  • 经扫描器、测试或人员确认的模型候选比例
  • 明确标示生成代码、缺失构建元数据及仅有二进制输入的覆盖缺口
Reviewer 扫描流程

从授权范围到可复现的发现

扫描器提供权威信号,离线安全知识提供最新背景,本地模型解释意图并排序风险;只有扫描器、可复现测试或人员才能确认漏洞。
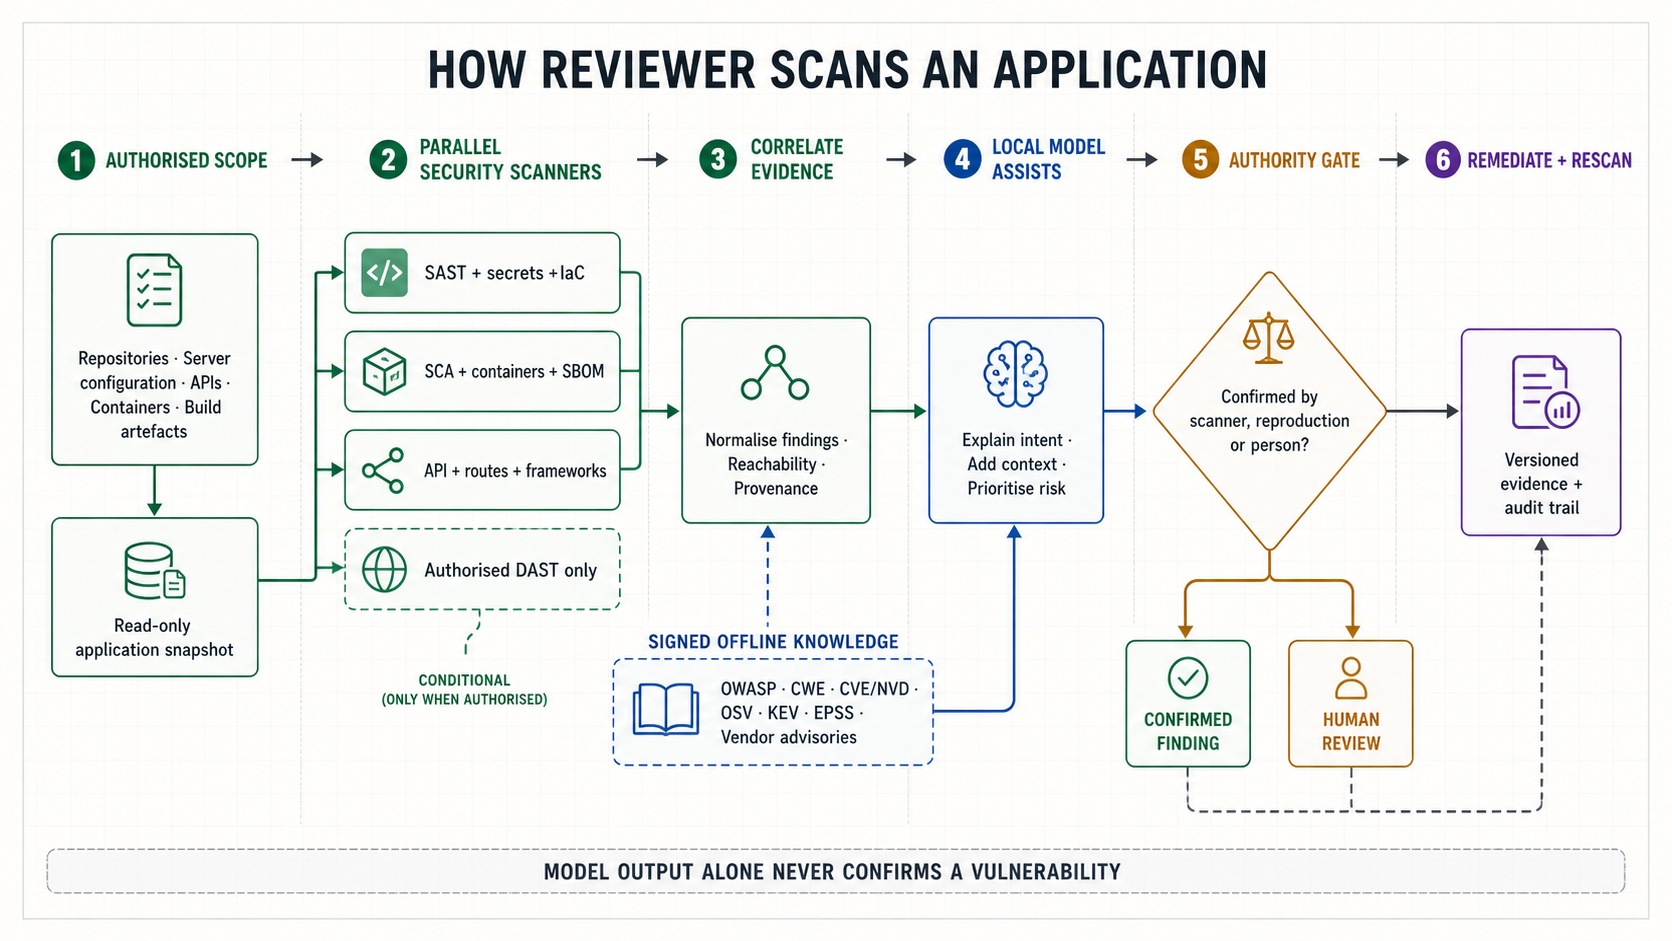
权威 / 可复现 模型辅助 人工控制 证据记录
Reviewer 应用安全扫描流程:授权范围进入并行扫描器,与签名离线安全知识汇合,由本地模型辅助说明,再由扫描器、复现结果或人员确认,最后修复、复测并记录证据。
查看无障碍文字版流程

1 · 确定授权范围

经批准的仓库、服务器配置、API、容器与构建产物
建立只读、可追溯的应用快照

2 · 权威扫描器并行运行

SAST、密钥、IaC 与配置扫描
SCA、容器与 SBOM 扫描
API、路由与框架分析
仅在书面授权下:有边界、非破坏性 DAST

3 · 规范化与关联

统一文件、代码行、组件、端点、CWE 与证据来源

签名离线知识包

OWASP · CWE · CVE/NVD · OSV · CISA KEV · EPSS · 厂商公告
带来源和知识包版本的本地检索

4 · 本地模型辅助判断

结合可达性、暴露面、数据敏感度与补偿控制
解释风险、发现可疑意图并建议优先级

5 · 权威确认门

扫描器、可复现测试或人员是否确认?
是:已确认发现
否:候选项,交由人员审查

6 · 修复、重新扫描并留证

开发人员修复;Reviewer 以相同范围重新扫描
保存版本化发现、处置结果、复测证据与完整审计轨迹
它究竟是如何运作的

讲的是机制,不是营销话术。如果下面的某一步经不起工程师的推敲,它就不该出现在这个页面上。

1
扫描器优先运行,并始终保持权威地位
SAST、软件成分分析、密钥扫描、IaC 与容器扫描均在设备上执行。是它们的输出——而不是模型的看法——决定了一个发现能否成立。
2
漏洞语料通过可移动介质到达
CVE 与 NVD 记录、CWE 分类体系、OSV、厂商公告,以及已知被利用与利用可能性数据,作为已签名的离线知识包导入,安装前经过验证,并像其他任何包一样进行版本管理。全部是公开数据,不含任何客户内容,也没有通往您网络的互联网路径。
3
始终先检索、后训练
模型在查询时从该语料中检索,因此上个月发布的一份公告,无需任何重新训练即可在下一个更新包到达后立即可用——且每一条论断都会引用来源公告及其所在的包版本。这正是为什么在调优优先级上检索增强生成(RAG)排在 LoRA 之前:无需训练周期即可保持时效性。
4
适配器承载稳定行为,绝不承载您的代码
在评估证明有必要的情况下,一个 LoRA 适配器会在公开语料上训练出稳定的领域行为——例如安全审查的风格、特定语言的漏洞模式。默认且按设计,您的代码仓库绝不作为训练数据。语料是公开的,您的代码不是。
5
看可达性,而不仅仅是是否存在
一个没有任何代码调用的脆弱依赖,与一个位于请求处理路径上的脆弱依赖,排序结果理应不同。可利用性、可达性、资产暴露面、数据敏感度与补偿性控制被汇总为一个统一排序,使这份清单短到足以让开发者据此采取行动。
6
对差异内容进行意图分析
变更会被对照其自身声明的目的进行审查:未记录的高权限路径、调试功能、可疑的依赖新增,以及涉及身份认证、授权、密码学、输入处理与日志记录的变更。
7
任何主动测试都先以书面方式限定范围
声明范围、凭据、速率限制、允许的技术手段、时间窗口、完整审计轨迹。仅限非破坏性操作。不进行利用、不驻留,窗口之外不进行生产环境扫描。

操作路径

从信号到可审计证据

路线图

01监测输入

  • 已批准的代码仓库与拉取请求
  • 依赖清单、API 规范、基础设施即代码与部署配置
  • SAST、SCA、密钥扫描、IaC、容器与 API 扫描器的输出

02确定性工作流

  1. 1 扫描器优先运行,并始终保持权威地位 SAST、软件成分分析、密钥扫描、IaC 与容器扫描均在设备上执行。是它们的输出——而不是模型的看法——决定了一个发现能否成立。
  2. 2 漏洞语料通过可移动介质到达 CVE 与 NVD 记录、CWE 分类体系、OSV、厂商公告,以及已知被利用与利用可能性数据,作为已签名的离线知识包导入,安装前经过验证,并像其他任何包一样进行版本管理。全部是公开数据,不含任何客户内容,也没有通往您网络的互联网路径。
  3. 3 始终先检索、后训练 模型在查询时从该语料中检索,因此上个月发布的一份公告,无需任何重新训练即可在下一个更新包到达后立即可用——且每一条论断都会引用来源公告及其所在的包版本。这正是为什么在调优优先级上检索增强生成(RAG)排在 LoRA 之前:无需训练周期即可保持时效性。
  4. 4 适配器承载稳定行为,绝不承载您的代码 在评估证明有必要的情况下,一个 LoRA 适配器会在公开语料上训练出稳定的领域行为——例如安全审查的风格、特定语言的漏洞模式。默认且按设计,您的代码仓库绝不作为训练数据。语料是公开的,您的代码不是。
  5. 5 看可达性,而不仅仅是是否存在 一个没有任何代码调用的脆弱依赖,与一个位于请求处理路径上的脆弱依赖,排序结果理应不同。可利用性、可达性、资产暴露面、数据敏感度与补偿性控制被汇总为一个统一排序,使这份清单短到足以让开发者据此采取行动。
  6. 6 对差异内容进行意图分析 变更会被对照其自身声明的目的进行审查:未记录的高权限路径、调试功能、可疑的依赖新增,以及涉及身份认证、授权、密码学、输入处理与日志记录的变更。
  7. 7 任何主动测试都先以书面方式限定范围 声明范围、凭据、速率限制、允许的技术手段、时间窗口、完整审计轨迹。仅限非破坏性操作。不进行利用、不驻留,窗口之外不进行生产环境扫描。

03证据输出

  • 附带文件与行号证据、出处与审核处置结果的发现记录
  • 扫描器输出与所给出解释之间的关联
  • 任何经授权、限定范围的应用测试的完整审计轨迹
此图描述规定的工作流;成熟度标签说明当前交付状态。
一个案例

标题为“chore: bump lodash”的那个拉取请求

同一份差异中出现了两个发现,由两种不同性质的权威分别产生。

触发
一个拉取请求被打开。代码托管平台适配器提供差异内容、清单文件,以及已解析出的依赖树。
扫描器发现
软件成分分析标记出此次版本提升引入的一个传递依赖,与本地 OSV 知识包比对匹配到一条已知被利用条目。这是权威结论:由扫描器给出,且可复现。
优先级排序
可达性分析显示,该脆弱函数所在的调用路径来自文件上传处理程序,而该处理程序面向互联网。这一组合使其优先级超过了另外 40 个待处理发现。
模型发现
在审查差异本身时,模型注意到标题未提及的第二处变更:在一个健康检查路由上新增了一个身份认证中间件绕过。它连同具体文件与行号被标记出来,作为一个候选项——而非已确认的漏洞。
两种不同的置信度
依赖项发现之所以被确认,是因为有扫描器和公开公告的支撑。中间件发现在有人亲自查看之前都未被确认,展示方式也如实反映了这一点。
处置
开发者确认该中间件变更是调试时遗留的代码。两个问题在同一个后续提交中一并修复。
最终结果如何

无论是您的源代码还是这份差异内容,在整个过程中都没有离开过网络。使第一个发现成为可能的公告数据,是上个月通过一个 U 盘送达的,经过签名,并在安装前完成了验证。

决策是如何做出的

权威阶梯。绿色代表权威环节——一条规则、一个扫描器、一个沙盒,或一个人。蓝色是模型发挥作用的地方。琥珀色是由人来做决定的地方。

01
权威信号
扫描器结果、可复现的证据,或人工验证。在其中之一确认之前,一个发现都不算被确认。
02
受限上下文
经授权的差异内容及其依赖——而不是整个代码仓库,也绝不是请求者本人无权访问的代码仓库。
03
模型贡献
面向安全的变更摘要、对身份认证、授权、密码学、输入处理、密钥与日志相关变更的审查,以及对与其声明目的不符的变更的识别。
04
人工控制
起草附带文件与行号证据的修复方案与回归测试,供开发者接受或拒绝。

模型带来了什么

意图分析——可疑的依赖新增、未记录的高权限路径、本不应上线的调试功能,以及与自身提交说明不符的变更。

它不能宣称什么

它不是漏洞的权威来源,其优先级排序是一项建议,而不是风险决策本身。

它绝不会做什么
  • 绝不进行利用、绝不驻留、绝不进行拒绝服务测试,也绝不在明确声明的授权范围之外进行扫描。
  • 绝不把自己的判断当作已确认的漏洞——需由扫描器、可复现结果或人来确认。
  • 绝不访问与该请求无关的代码仓库。
  • 绝不在没有声明凭据、速率限制、允许的技术手段、时间窗口与完整审计轨迹的情况下运行受控的 DAST 或 API 测试。
它留下什么证据
  • 附带文件与行号证据、出处与审核处置结果的发现记录
  • 扫描器输出与所给出解释之间的关联
  • 任何经授权、限定范围的应用测试的完整审计轨迹
查看它的实际运作
尚未构建

一份规格说明,而非一次模拟演示

我们不会向您展示一个并不存在的东西的脚本化演示。我们发布的是工作流规格说明,其标准与已交付的工作完全一致:行为主体、触发条件、正常路径、异常情形、终态,以及它必须留下的审计证据。等它被构建出来后,这部分内容就会变成一次真实的演示。

状态与晋级所需条件

路线图探索阶段。晋级需要一个具名的代码托管平台与扫描器格式,以及可复现率与误报率目标。

涉及的角色

应用安全工程师开发者/代码仓库负责人安全工程师/威胁猎人