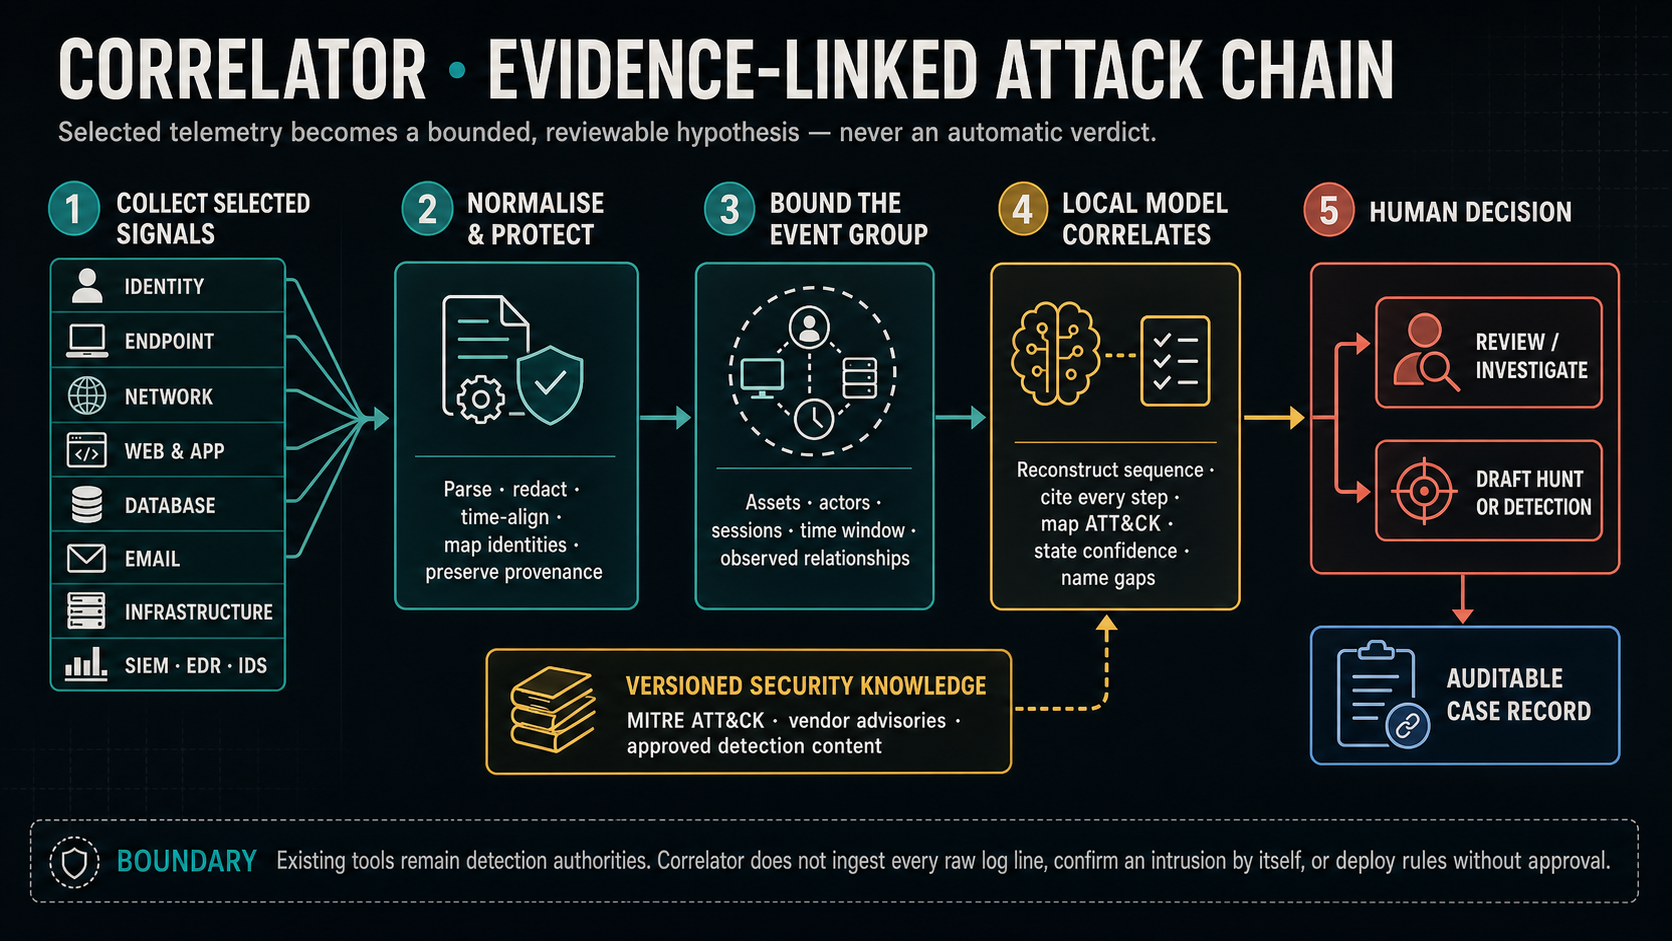
来源系列 常见来源 可关联信号
身份与访问 Active Directory、域控制器、Windows 登录事件、LDAP、Kerberos、RADIUS、SSO/MFA、PAM 与 VPN 集中器 登录成功/失败、票据使用、账户与组变更、权限提升、MFA 事件、不可能行程及异常访问路径
端点与服务器 Windows Event Log、Sysmon、Linux auditd/journald/syslog、Unix 认证日志、EDR/HIDS 发现及文件完整性监控 进程与服务创建、命令行、文件/注册表变更、计划任务、网络连接、设备事件与传感器健康状况
网络与边界 防火墙、IDS/IPS、路由器、交换机、无线控制器、NAC、DNS、DHCP、VPN、代理、安全 Web 网关及 NetFlow/IPFIX 连接、拒绝、DNS 查询、地址租约、远程会话、信标周期、东西向移动及异常传输模式
Web、API 与应用 IIS、Apache、NGINX、反向代理、负载均衡器、WAF/API 网关、应用审计及框架日志 请求、状态码、路由、会话、认证/授权失败、管理员操作、数据导出及应用特有安全事件
数据库与数据平台 Microsoft SQL Server、Oracle、MySQL/MariaDB、PostgreSQL、MongoDB、Elasticsearch 及数据库活动监控 认证、特权查询、模式或权限变更、批量读取/导出、访问失败及审计策略变更
邮件与协作 Exchange Server、安全邮件网关、Postfix、Sendmail、Exim、Dovecot、Zimbra 及协作审计源 邮件跟踪、认证、转发规则变更、邮箱访问、管理操作、投递异常及可疑链接或附件元数据
基础设施与平台 VMware vSphere/ESXi、Hyper-V、Kubernetes 审计、容器、Docker、存储/NAS、备份平台及虚拟化管理 管理操作、工作负载生命周期、配置变更、镜像或密钥访问、备份删除及控制平面活动
安全控制 SIEM 告警、EDR/XDR、NDR、IDS/IPS、DLP、WAF、漏洞扫描器、恶意软件沙箱及威胁情报平台 规范化发现、检测元数据、严重性、处置结果、受影响实体、指标及指向权威源告警的链接
物理、OT 与定制系统 门禁、楼宇系统、工业网关、历史数据库告警、ERP/CRM 及客户自建应用 物理访问、操作员行为、告警、交易异常及领域特有审计事件;需要定制映射与验证
覆盖分类与日志原则参考 MITRE ATT&CK 检测知识、OWASP 安全日志指南、NIST 日志管理指南及厂商文档。这些资料用于指导模式设计与评估,不会使模型输出自动成为权威证据。